

¿Sabría tu empresa qué hacer ante una brecha de seguridad?
Muchas empresas descubren demasiado tarde que no estaban preparadas. Evalúa en menos de 4 minutos si la tuya sabría responder correctamente ante una brecha de seguridad o un incidente RGPD.
Conoce tu nivel de preparación sin reunión previa.
Las brechas más habituales en empresas
Incidentes frecuentes en pymes y organizacionesCorreo comprometido
Accesos no autorizados a cuentas corporativas de Microsoft 365 o Gmail.
Ransomware
Cifrado de equipos, parada operativa y posible robo de información.
Exposición accidental
Datos accesibles por errores de permisos, carpetas compartidas o configuración.
Phishing y fraude
Suplantaciones que terminan en fraude, fuga de datos o robo de credenciales.
Las primeras decisiones tras una brecha pueden evitar un problema mucho mayor
No se trata solo de tecnología. Se trata de saber reaccionar.
Hacer diagnóstico automático¿Por qué es importante tener un protocolo?
Muchas empresas tienen medidas técnicas básicas, pero no disponen de un procedimiento claro para actuar ante una brecha de seguridad.
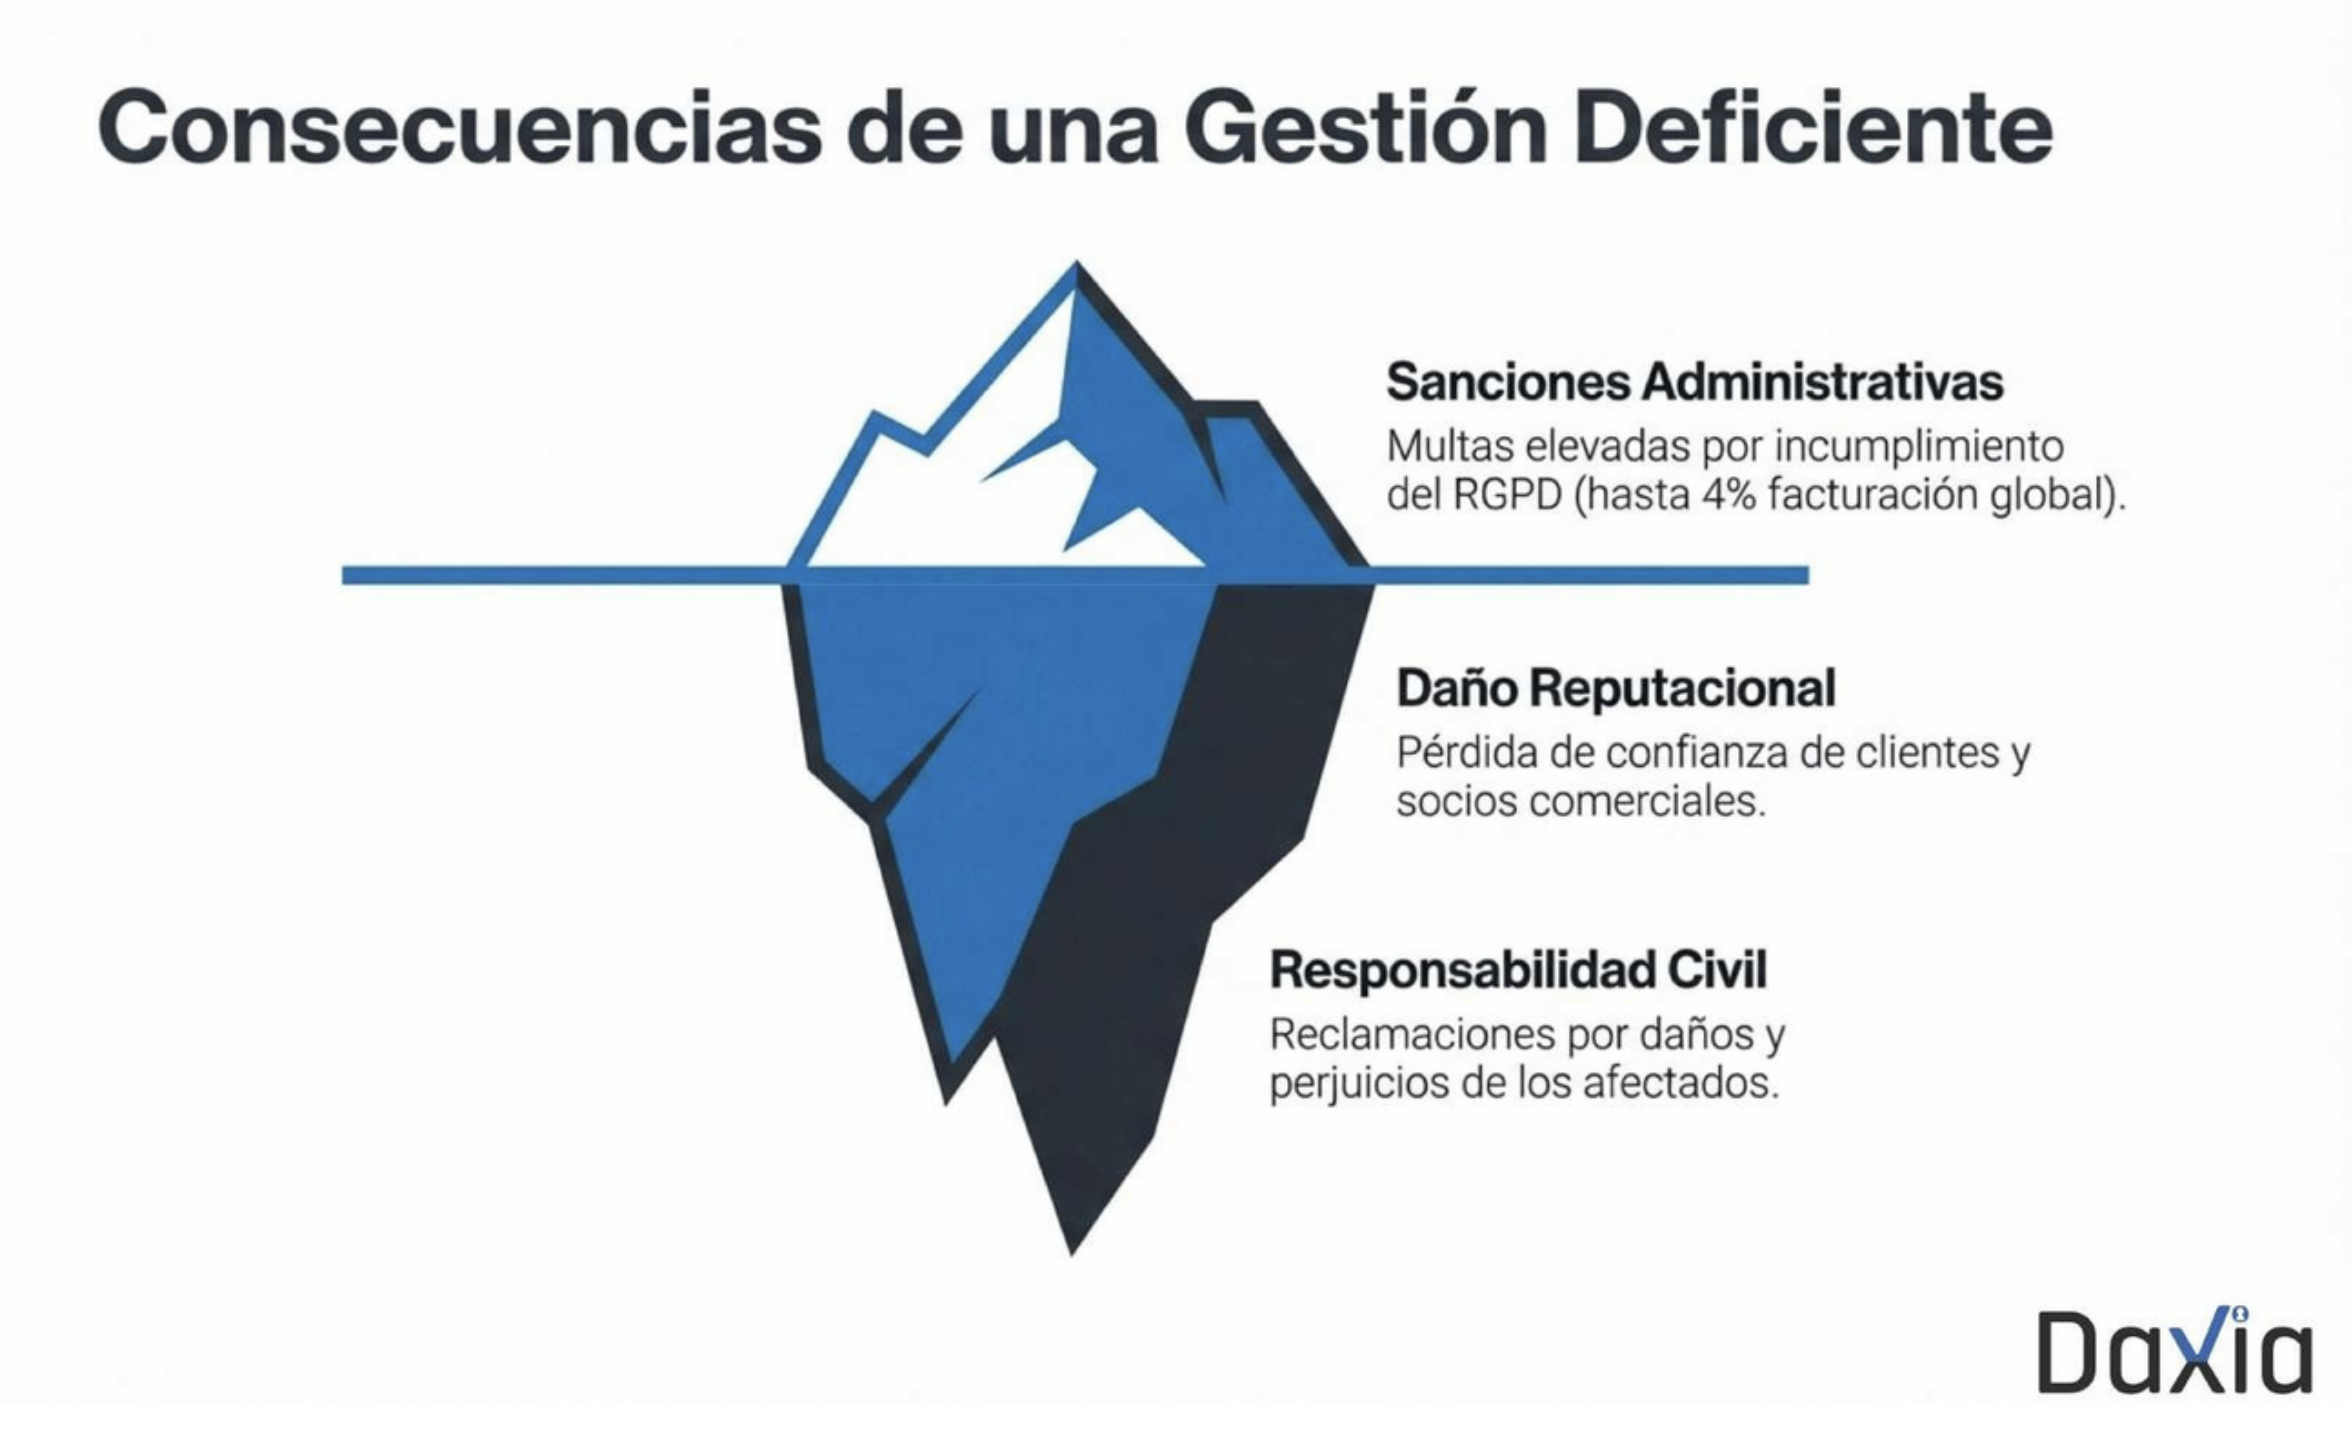
La falta de preparación suele provocar retrasos, decisiones improvisadas y mayores riesgos legales y reputacionales. Tener un protocolo permite responder con rapidez, coherencia y seguridad jurídica.
Un protocolo responde a preguntas clave
¿Cuándo hay que notificar una brecha?
Según el artículo 33 del RGPD, salvo que sea improbable que la brecha suponga un riesgo para los derechos y libertades de las personas, debe notificarse a la Agencia Española de Protección de Datos en un plazo máximo de 72 horas desde que se tiene constancia de ella.
Si además el riesgo es alto, el artículo 34 exige comunicarla también, sin dilación indebida, a las personas afectadas.
Las primeras decisiones tras una brecha pueden marcar la diferencia entre un incidente controlado y un problema legal y reputacional mucho mayor.
Aspectos clave
Ver guía oficial AEPDNotificar una brecha no significa automáticamente una sanción
La AEPD valora que las empresas actúen con diligencia: que documenten correctamente el incidente, evalúen el riesgo y adopten medidas razonables. Una buena gestión y una respuesta transparente marcan la diferencia.
¿Y el resto de tu ciberseguridad? Calcula tu CyberScore
Más allá de las brechas: evalúa en 5 minutos tu exposición digital en 8 áreas (personas, contraseñas, equipos, copias de seguridad, correo, continuidad de negocio, protección de datos e inteligencia artificial) y recibe una puntuación de 0 a 100 con tus riesgos prioritarios y un plan de acción.
40 preguntas · Sin instalar nada
Quién está detrás del área tecnológica
El área tecnológica de DAXIA está coordinada por Raúl Villegas Rosillo, responsable de sistemas y tecnología, con funciones relacionadas con la infraestructura interna, las herramientas de gestión del cumplimiento, la seguridad de sistemas y el apoyo técnico en incidentes y brechas de seguridad.
Cuenta con la certificación Certified Ethical Hacker (C|EH) de EC-Council, y trabaja junto al equipo de protección de datos y Delegado de Protección de Datos para que la respuesta técnica y la respuesta legal ante un incidente vayan de la mano.
C|EH n.º ECC2635948701 · Verificar en EC-Council (introduciendo el nombre completo y el número de certificado)
Comprueba ahora si tu empresa está preparada
Evalúa protocolos, tiempos de reacción, documentación y capacidad de respuesta ante una brecha. Resultado inmediato. Sin llamada comercial.
Iniciar diagnóstico automático